
Payment Radar
От файлов и папок к безопасным платежам: Как отели избавились от возвратов
В предоставленном материале представлен продукт или рабочий процесс, описанный в оригинальном источнике.
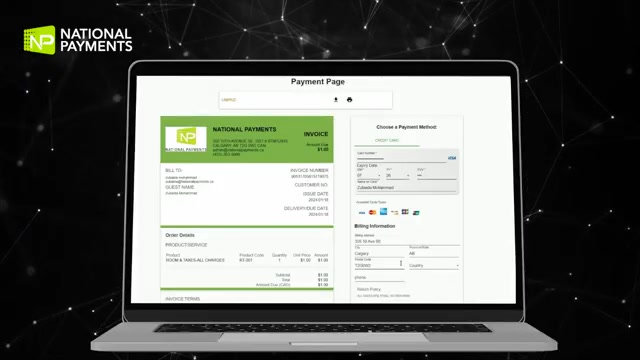 Payment RadarOriginal source: NapaPay · linked publisher media; native reuse rights require confirmation

Что изменилось
Переход заключался в отказе от физических связок и бумажных форм авторизации в пользу цифровой системы, которая автоматически обрабатывает проверку. Новый подход использует «верификацию 3DS», которая отправляет пользователям одноразовый код, подтверждающий, что человек, совершающий транзакцию, действительно является тем, за кого себя выдает. Это устраняет необходимость в том, чтобы гости отправляли копии своих карт или заполняли длинные бумажные документы. Вместо того чтобы обмениваться ссылками с недостающей информацией, операторы теперь могут «отправить ссылку и всё готово», завершая процесс мгновенно. Система также имеет функцию автоматической оплаты, при которой платежи автоматически отправляются в бухгалтерские отделы, что гарантирует, что ни одна транзакция не будет упущена.
Почему это важно для бизнеса
Принятие безопасной цифровой проверки критично, поскольку она кардинально меняет профиль рисков и операционную эффективность отелей. Операторы сообщили, что с момента внедрения этой системы у них «никогда не было возвратов» из-за мошенничества или использования украденных карт. Финансовое влияние включает экономию времени и денег за счет устранения ручных процессов обработки, одновременно повышая безопасность для гостей. Возможность создания профилей клиентов позволяет бизнесу строить истории доверия, зная, какие клиенты могут быть доверены дальше на основе предыдущих проверенных транзакций. В конечном итоге, переход обеспечивает то, что «реальный человек — это реальный человек», предоставляя уровень безопасности, который связки и папки никогда не могли обеспечить.
Кого это касается
Это изменение в первую очередь касается операторов отелей и их бухгалтерских отделов, которые ранее управляли большими объемами ручных форм авторизации. Сотрудники были нагружены «обменом сообщениями» при коммуникации, когда гости неправильно заполняли бумажные формы или возвращали их с недостающими данными. Переход также влияет на корпоративные счета, где происходят многочисленные транзакции, а также бронирования через третьи стороны, такие как Expedia или HotelBets. Гости напрямую пострадали от более плавного опыта, который устраняет необходимость в фотографировании карт для безопасности.
Что стоит сделать
Бизнесам следует перейти от ручного ввода данных и физического хранения чувствительных изображений карт на автоматизированные цифровые платформы проверки. Внедряя решение, которое проверяет детали удостоверения личности против информации кредитной карты в реальном времени, организации могут предотвратить мошенничество до его совершения. Процесс включает отправку безопасной ссылки гостю для аутентификации вместо сбора необработанных данных по электронной почте или почте. Это позволяет персоналу быстрее отслеживать платежи через функции поиска, в отличие от навигации по сложным системам управления недвижимостью (PMS). Для гостей, бронирующих через третьи сайты без кредитных карт на файле, можно отправить специальные ссылки для проверки, чтобы убедиться, что все детали подтверждены до прибытия.
Источник, предоставленный оператором
Comments